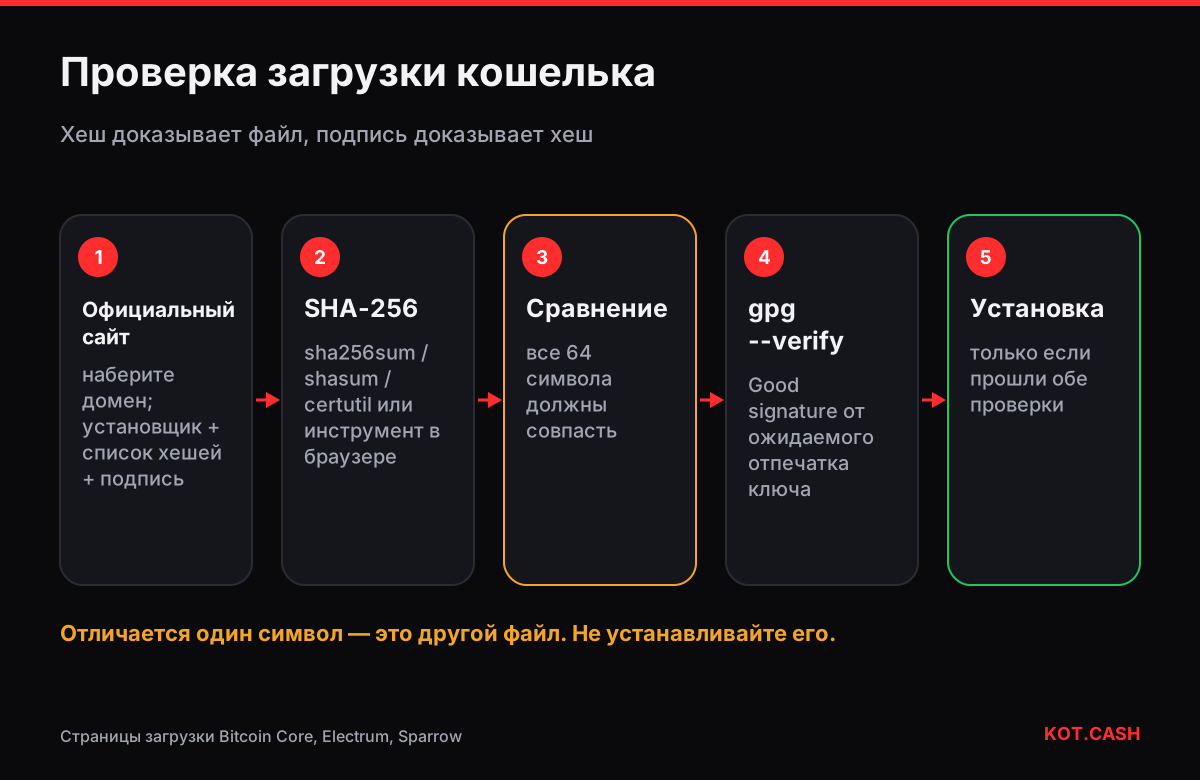
Чтобы проверить загрузку кошелька, сравните хеш SHA-256 файла с хешем, опубликованным разработчиками, а затем убедитесь, что список хешей подписан ключом разработчиков. Хеш доказывает, что файл не повреждён и не подменён; подпись — что сам список хешей выпустили разработчики, а не тот, кто взломал страницу загрузки. Аппаратный кошелёк проверяет подпись своей прошивки сам, а приложение производителя проводит проверку подлинности — ваша задача покупать у производителя и не пропускать эти шаги.
Зачем это нужно
Программа-кошелёк хранит или создаёт ваши ключи. Изменённый установщик может отправить сид-фразу злоумышленнику или подменять адреса получения. Сайты поддельных кошельков попадают в поисковую рекламу, зеркала загрузки взламывают. Проверка занимает две минуты, когда сделаете её первый раз, и это единственный способ знать, что файл именно тот, который собрали разработчики.
Шаг 1: файл и хеши — из официального источника
- Bitcoin Core: bitcoincore.org/en/download — установщик, файл
SHA256SUMSиSHA256SUMS.ascс подписями нескольких сборщиков. - Electrum: electrum.org — у каждого файла подпись
.ascразработчиков (ключ ThomasV и другие). - Sparrow: sparrowwallet.com/download — манифест хешей и его подпись Craig Raw.
- Ledger Live, Trezor Suite, Exodus и другие — только с сайта производителя или из официальной страницы в магазине приложений, на которую ведёт этот сайт. См. фальшивые приложения-кошельки.
Набирайте домен сами или открывайте из закладки. Если пришли по ссылке, проверьте её проверкой фишинговых ссылок.
Шаг 2: посчитать хеш
SHA-256 считают встроенными командами или проверкой контрольной суммы файла: она хеширует файл локально в браузере и сравнивает с вставленным хешем — файл никуда не загружается.
# Linux
sha256sum bitcoin-28.1-x86_64-linux-gnu.tar.gz
sha256sum --ignore-missing --check SHA256SUMS

# macOS
shasum -a 256 Sparrow-2.x.dmg

# Windows (PowerShell или cmd)
certutil -hashfile electrum-setup.exe SHA256
Хеш — 64 шестнадцатеричных символа. Сравнивайте строку целиком; регистр букв значения не имеет. Отличие в одном символе — другой файл, не устанавливайте его.
Шаг 3: проверить подпись списка хешей
Тот, кто подменил установщик на сайте, может подменить и хеш рядом. Поэтому серьёзные проекты подписывают списки хешей PGP-ключами. С установленным GnuPG:
- Импортируйте публичный ключ разработчика из источника, независимого от страницы загрузки: для Bitcoin Core — ключи сборщиков в репозитории guix.sigs, для Electrum и Sparrow — ключи из их документации, опубликованные на серверах ключей и GitHub.
- Выполните
gpg --verify SHA256SUMS.asc SHA256SUMS(илиgpg --verify file.asc file). - Ищите «Good signature» от ожидаемого отпечатка ключа. Предупреждение, что ключ не заверен доверенной подписью, нормально, если вы сами его не подписывали; «BAD signature» — нет.
Аппаратные кошельки: устройство и прошивка
| Проверка | Кто делает | Что делаете вы |
|---|---|---|
| Покупка у производителя или официального реселлера | Вы | Избегайте маркетплейсов и б/у устройств |
| Подпись прошивки при загрузке | Загрузчик устройства | Никогда не ставьте прошивку из присланных файлов |
| Проверка подлинности (Genuine check) | Приложение производителя (Ledger Live, Trezor Suite) | Пройдите её при настройке; на поддельных чипах она не проходит |
| Сид-фраза создаётся на устройстве | Устройство | Отказывайтесь от устройства с заранее напечатанной фразой |
| Обновления из официального приложения | Вы | Обновляйте только через приложение производителя из проверенной загрузки |
Устройство с уже заполненной карточкой восстановления или с инструкцией «используйте эту фразу» — мошенничество, как бы ни выглядела упаковка. Настоящий аппаратный кошелёк всегда сам создаёт новую фразу, которую записываете вы.
Мобильные кошельки и автообновления
На телефоне хешировать приложение нельзя, поэтому проверка переносится на источник: ставьте со страницы магазина, на которую ведёт официальный сайт, и не отключайте автообновления — так быстрее приходят исправления безопасности. Android-кошельки, которые выкладывают APK на своём сайте или GitHub (так делают многие open-source кошельки Bitcoin), публикуют и отпечаток сертификата подписи; приложения вроде AppVerifier сверяют его на устройстве. С подозрением относитесь к «обновлению» внутри приложения, которое отправляет на сайт: настоящие обновления приходят через магазин.
После установки
- Создайте кошелёк и запишите сид-фразу офлайн — см. где нельзя хранить сид-фразу.
- Сначала получите небольшую сумму, сверив адрес на экране устройства, затем отправьте пробный перевод наружу — и только потом доверяйте схеме сбережения.
- Запишите хеш проверенного установщика: когда выйдет обновление, повторите ту же проверку.
Частые вопросы
Достаточно проверить хеш SHA-256?
Он доказывает, что файл совпадает с опубликованным хешем. Если взломан сам сайт, могли подменить оба, поэтому проверяйте и подпись списка хешей.
Где найти официальный хеш?
На странице загрузки разработчика или в подписанном файле (SHA256SUMS, .asc), открытых по официальному домену.
Хеш не совпал. Что делать?
Не устанавливайте. Удалите файл, скачайте заново с официального сайта и проверьте снова. Если опять не совпадает, сообщите разработчикам.
Нужно ли проверять приложения из магазинов?
Хешировать их нельзя, но можно проверить имя разработчика и открыть страницу магазина по ссылке с официального сайта.
Бывают поддельные аппаратные кошельки?
Да. Покупайте у производителя, проходите проверку подлинности в его приложении и отказывайтесь от устройства с заполненной сид-фразой.