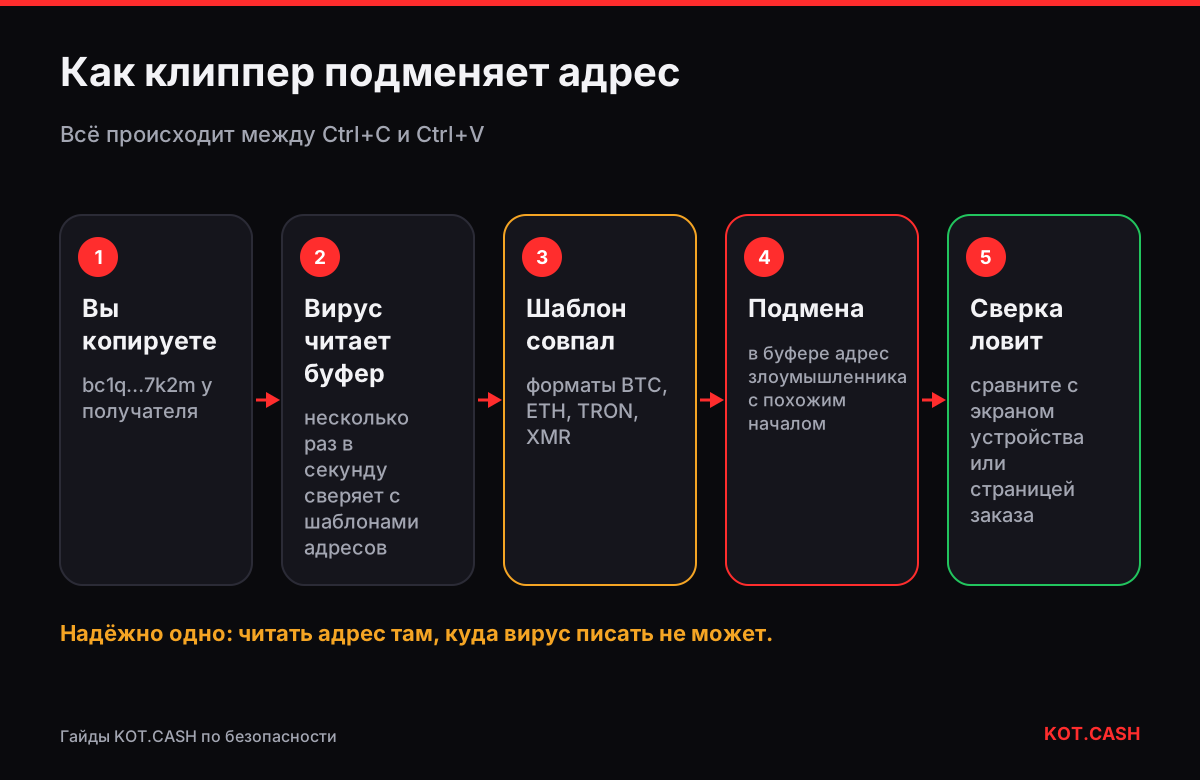
Клиппер — вредоносная программа, которая следит за буфером обмена и подменяет любой скопированный крипто-адрес на адрес злоумышленника. Копируете bc1q…7k2m, вставляете bc1q…9x4d — и если не сверить, монеты уходят чужому. Если вы хоть раз заметили, что вставленный адрес отличается от скопированного, прекратите отправлять с этого устройства: это классический симптом.
Как клиппер решает, что подменить
Клипперы маленькие и простые. Несколько раз в секунду они читают буфер и проверяют текст по шаблонам: 26–62 символа, начинающиеся с 1, 3 или bc1, — Bitcoin; 0x и 40 шестнадцатеричных символов — Ethereum и все EVM-сети; T и ещё 33 символа — TRON; 4 или 8 и ещё 94 символа — Monero и так далее. При совпадении буфер перезаписывается адресом злоумышленника того же типа.
Продвинутые клипперы подбирают адрес злоумышленника с теми же первыми символами, что у скопированного, и беглый взгляд на начало подмену не выдаёт. Это тот же приём, что и address poisoning, только локально и в реальном времени. Некоторые версии срабатывают лишь для определённых адресов, по порогу или с задержкой, чтобы не попасться на тестовом переводе.
Как клипперы попадают на устройства
- Взломанные программы, читы для игр и «бесплатные» версии платного софта, особенно под Windows.
- Поддельные кошельки и торговые приложения, расширения браузера с крипто-функциями, «трекеры портфеля» из неофициальных источников. См. фальшивые приложения-кошельки.
- Android-приложения из APK-файлов мимо Google Play; на старых версиях Android любое приложение могло читать буфер в фоне.
- Вложения и ссылки в сообщениях: «invoice.pdf.exe», архивы со скриптами, макросы в документах.
Проверка на клиппер за две минуты
- Возьмите известный адрес — например, свой адрес получения в кошельке.
- Скопируйте его, вставьте в простой текстовый редактор, а затем в проверку address poisoning рядом с оригиналом, прочитанным с экрана кошелька.
- Повторите с адресом другой монеты (0x-адрес Ethereum и T-адрес TRON): многие клипперы трогают только часть форматов.
- Подождите минуту между копированием и вставкой и попробуйте снова: некоторые клипперы срабатывают после паузы.
- Если отличается хоть один символ — устройство заражено. Не отправляйте с него криптовалюту, пока его не очистят или не переустановят.
| Ситуация | Сверяйте с | Почему это работает |
|---|---|---|
| Аппаратный кошелёк | Адресом на экране устройства | Вирус на ПК не может изменить то, что показывает устройство |
| Мобильный кошелёк | Адресом у получателя (страница заказа, счёт) | Экран получателя вне вашего телефона |
| Десктопный кошелёк | QR, отсканированным вторым устройством | Буфер обмена не участвует |
| Вывод с биржи | Сохранённым адресом из белого списка | Новый адрес требует подтверждения e-mail или 2FA |
Аппаратный кошелёк помогает, если читать экран
Аппаратный кошелёк показывает адрес назначения на своём дисплее до подтверждения. Это самая сильная защита от клипперов: вирус работает на компьютере и рисовать на устройстве не может. Но она работает, только если сравнить экран с адресом, который вы собирались использовать. Кто подтверждает не глядя, защиты от устройства не получает.
Что делать после клиппера
- Отключите устройство от кошельков и бирж. Всё срочное делайте с другого, чистого устройства.
- Считайте раскрытым любой секрет, который вводился или показывался на этой машине: сид-фразы, приватные ключи, пароли бирж, резервные коды 2FA. Клипперы часто идут в комплекте со стилерами.
- Переведите средства из кошельков, чья сид-фраза когда-либо была на этом устройстве, в новый кошелёк, созданный на чистом устройстве. Смените пароли и 2FA на биржах.
- Переустановите систему, а не полагайтесь только на антивирус. Затем ставьте кошельки только с официальных сайтов и проверяйте загрузку.
Телефоны: что изменили Android и iOS
Начиная с Android 10 приложение читает буфер, только когда оно на экране или служит клавиатурой по умолчанию, — это убило многие фоновые клипперы. Но вредоносные клавиатуры и приложения со специальными возможностями (accessibility) всё ещё видят и меняют вставляемый текст. Незнакомая клавиатура или приложение, которое без понятной причины требует специальные возможности, — тревожный знак. iOS показывает плашку вроде «Приложение вставило из Safari», когда кто-то читает буфер; если она появилась там, где вы ничего не вставляли, удалите приложение.
Обмен и клипперы
В KOT.CASH вы вставляете два адреса: адрес выплаты в форму и затем адрес депозита в кошелёк. Клиппер может подменить оба. Создав заказ, сверьте адрес выплаты на странице заказа с экраном «Получить» своего кошелька, а адрес депозита в форме отправки — с адресом на странице заказа или его QR-кодом. Если отсканировать QR оплаты телефоном, буфер обмена на стороне отправки вообще не участвует.
Частые вопросы
Почему адрес Bitcoin изменился при вставке?
Это главный признак клиппера. Перестаньте отправлять с этого устройства и проверьте его, как описано выше.
Бывают ли клипперы на iPhone?
Гораздо реже: приложения iOS не читают буфер в фоне, а система показывает уведомление о вставке. На Android и Windows клипперы распространены.
Антивирус находит клипперы?
Известные семейства обычно да, новые сборки часто нет. Переустановка надёжнее сканирования.
Безопаснее набирать адрес вручную?
Буфер обойдёте, но легко ошибиться в символе. Сканировать QR или брать адрес из адресной книги безопаснее и того и другого.
Может ли клиппер украсть сид-фразу?
Сам клиппер — нет, но его часто ставят вместе со стилером, который может. Считайте раскрытой любую сид-фразу, которая была на устройстве.