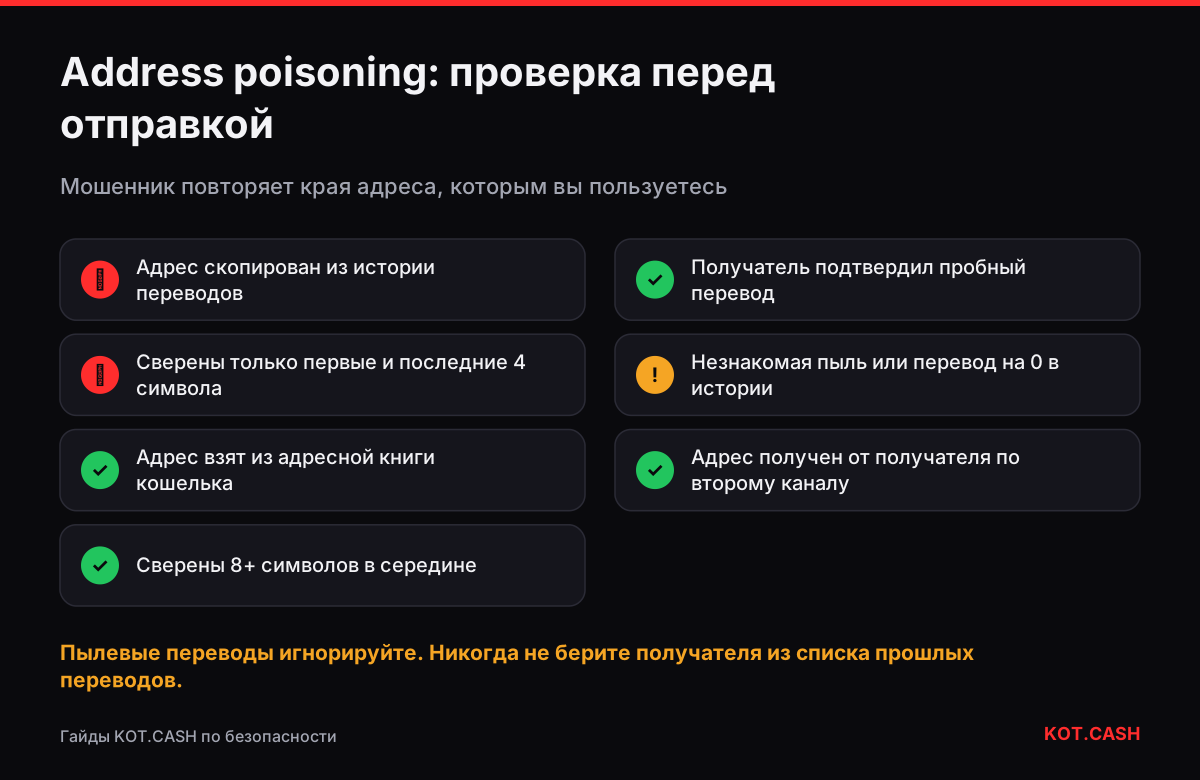
Address poisoning («отравление адреса») — мошенничество, при котором злоумышленник присылает на ваш кошелёк крошечный или нулевой перевод с адреса, похожего на тот, которым вы пользуетесь: те же первые и последние символы, другая середина. Фальшивый адрес остаётся в истории транзакций. В следующий раз вы копируете «привычный» адрес из истории — и отправляете деньги мошеннику. Ничего не взламывают: ключи не крадут, разрешений не подписывают. Атака держится на том, что люди сверяют только края строки из 34 или 42 символов.
Как устроена атака
- Злоумышленник следит за публичными переводами стейблкоинов в TRON, Ethereum, BNB Smart Chain и похожих сетях и ищет кошельки, которые регулярно платят одному и тому же получателю.
- Программа подбирает адрес, у которого первые 4–6 и последние 4–6 символов совпадают с адресом получателя. Совпадение шести символов с каждой стороны — несколько часов работы видеокарты, это дёшево.
- Фальшивый адрес попадает в вашу историю: пылевой перевод на 0,01 USDT, перевод поддельного токена с названием «USDT» или вызов
transferFromнастоящего токена на ноль — некоторые контракты это разрешают, и обозреватель показывает такую запись как перевод от вас. - Кошелёк показывает запись рядом с настоящими платежами. Вы открываете историю, нажимаете на недавнего получателя — двойник уже там.
- Вы отправляете крупную сумму. Перевод окончательный, а средства обычно за минуты разводят по нескольким адресам.
В TRON фальшивые переводы часто выглядят как обычные движения USDT на 1–5 USDT: отправка пыли стоит злоумышленнику несколько центов энергии. В Ethereum в 2023–2024 годах часто встречались нулевые transferFrom — они появляются, хотя вы ничего не подписывали, и это многих пугает.
Признаки отравленного адреса в истории
- Перевод, которого вы не помните, обычно на очень маленькую сумму, через несколько минут после вашего настоящего платежа.
- Получатель будто встречается в истории дважды — с одинаковым началом и концом адреса.
- Токен с правильным тикером, но другим адресом контракта, или токен, который кошелёк помечает как непроверенный.
- Исходящий перевод на 0 токенов «от вас», которого вы не делали. Это нулевой
transferFrom: деньги он не двигает, но адрес подкладывает.
| Адрес | Что совпадает | |
|---|---|---|
| Ваш поставщик | TQ7m…Lk9c x3Fd…8Wq2 | — |
| Отравленная запись | TQ7m…Pz1a hR6u…8Wq2 | первые 4 + последние 4 |
| Проверка, которая ловит | сверить 8+ символов в середине | середина разная |
Как копировать адреса, чтобы атака не сработала
Защита — привычка, а не программа. Злоумышленник выигрывает, только если вы берёте адрес из места, куда он может писать. История транзакций — именно такое место: перевод вам может отправить кто угодно.
- Храните получателей в адресной книге кошелька: один раз сохранили из надёжного источника, подписали — отправляете только оттуда.
- Адрес нового или редкого получателя берите у него напрямую, через второй доверенный канал, и сохраняйте.
- Перед отправкой сверяйте адрес целиком или хотя бы первые шесть, последние шесть и кусок в середине. Проверка address poisoning подсветит каждый отличающийся символ между адресом, который вы собираетесь использовать, и сохранённым.
- Для крупной суммы сначала отправьте пробный перевод и попросите получателя подтвердить. Отравленный адрес эту петлю ломает: получатель тест не увидит.
- Скрывайте мелкие входящие переводы. Многие кошельки умеют фильтровать суммы ниже порога и токены без проверенного контракта.
Почему под удар попадают депозиты бирж и обменников
Тот, кто каждую неделю платит на один и тот же адрес депозита биржи, — идеальная цель: адрес повторяется, суммы предсказуемы. В обменнике KOT.CASH у каждого заказа свой адрес депозита, он показан на странице заказа вместе с суммой и, если нужно, memo. Копируйте его со страницы заказа каждый раз, а не берите старый депозит из истории — старый адрес к тому же может относиться к истёкшему заказу. Выплата идёт на адрес, который вы вставляете в форму, поэтому правило то же: берите его с экрана «Получить» своего кошелька, а не из списка прошлых переводов.
Если деньги уже ушли на отравленный адрес
- Найдите хеш транзакции и сохраните его вместе со временем, суммой и обоими адресами. Где его взять — в статье как проверить транзакцию по хешу.
- Если это USDT или USDC, напишите в поддержку эмитента и бирж, куда ушли средства. Tether и Circle могут заморозить адрес по запросу правоохранительных органов, и часть возвратов в таких делах прошла именно так. Подробнее — может ли Tether заморозить USDT.
- Подайте заявление: в России — в полицию (управление «К» или через Госуслуги), в США — в IC3 ФБР (ic3.gov), в Великобритании — в Action Fraud. Номер заявления — то, что спрашивают биржи и эмитенты.
- Не отвечайте тем, кто предлагает вернуть деньги за плату. Это вторая афера — см. мошенники «по возврату криптовалюты».
Отравление адресов касается не только стейблкоинов. Его применяли против держателей обёрнутого биткоина и ETH в Ethereum, а крупнейшие известные случаи исчислялись десятками миллионов долларов. Размер потери зависит только от размера перевода, поэтому привычка к адресной книге особенно важна для крупных держателей.
Частые вопросы
Может ли address poisoning украсть деньги без моих действий?
Нет. Злоумышленник лишь подкладывает адрес в историю. Деньги уходят, только если вы сами отправите на этот адрес.
Почему от моего кошелька появился перевод 0 USDT?
Некоторые контракты токенов позволяют любому вызвать transferFrom на ноль. Он ничего не переводит, но обозреватель показывает его как ваш перевод. Это попытка отравления — игнорируйте.
Если мне пришла пыль, кошелёк взломан?
Нет. Получение пыли не означает, что ключи скомпрометированы: на любой публичный адрес может отправить кто угодно.
Защищает ли аппаратный кошелёк?
Только если вы сверяете адрес на экране устройства с адресом из надёжного источника. Устройство показывает, куда вы отправляете, но не знает, кому вы хотели.
В каких сетях больше всего таких атак?
Там, где переводы дешёвые и много стейблкоинов: TRON, BNB Smart Chain, Ethereum и его сети второго уровня.