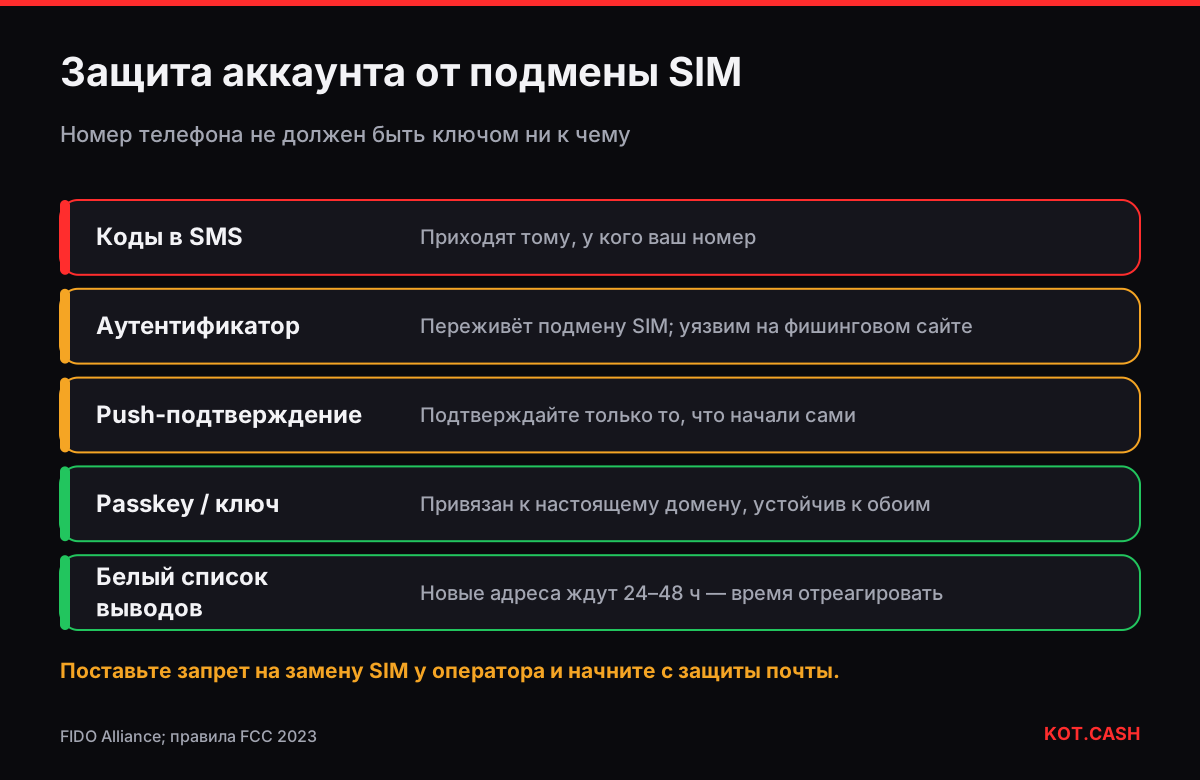
Подмена SIM (SIM swap) — когда злоумышленник добивается от оператора переноса вашего номера на карту, которую контролирует он. С этого момента звонки и SMS-коды приходят ему. Если биржа, почта или мессенджер используют SMS для двухфакторной защиты или сброса пароля, их можно захватить за час. Защита — убрать номер телефона из факторов безопасности: приложение-аутентификатор, ключ доступа (passkey) или аппаратный ключ безопасности, а также блокировка номера у оператора.
Как происходит подмена SIM
- Злоумышленник собирает ваши имя, номер, дату рождения и адрес — из утечек, соцсетей или фишингового сообщения.
- Обращается к оператору от вашего имени («потерял телефон») или через сообщника в салоне или колл-центре и просит новую SIM или перенос eSIM. Перенос номера к другому оператору работает так же.
- Ваш телефон внезапно пишет «Нет сети» или «Только SOS». Его SIM теперь активна с вашим номером.
- Через SMS он сбрасывает пароль почты, затем аккаунта на бирже и выводит средства. Имея почту, он может ещё и подтвердить новые адреса вывода.
Это не теория. В январе 2024 года аккаунт Комиссии по ценным бумагам США (SEC) в X угнали через подмену SIM привязанного номера и опубликовали ложное сообщение о биткоин-ETF. В США регулятор FCC в 2023 году обязал операторов проверять клиента перед заменой SIM и переносом номера и уведомлять его, но в разных странах и у разных операторов защита разная. В России операторы тоже выдают дубликат SIM по паспорту, и мошенники пользуются поддельными документами.
Способы 2FA от слабых к сильным
Вторые факторы не равны. Важно, войдёт ли тот, кто контролирует ваш номер или заманил вас на фальшивый сайт.
| Способ | Устойчив к подмене SIM? | Устойчив к фишинговому сайту? |
|---|---|---|
| Код в SMS или звонке | Нет | Нет |
| Код на почту | Только если саму почту нельзя восстановить по SMS | Нет |
| Приложение-аутентификатор (TOTP) | Да | Нет — код можно переслать |
| Подтверждение в приложении биржи | Да | Частично — не подтверждайте запросы, которые не начинали |
| Passkey / ключ FIDO2 | Да | Да — привязан к настоящему домену |
Защита аккаунта на бирже по шагам
- Сначала защитите почту: это главный ключ ко всему остальному. Включите для неё аутентификатор или passkey, уберите номер телефона из способов восстановления, где провайдер позволяет.
- На бирже переключите 2FA с SMS на приложение-аутентификатор, passkey или аппаратный ключ. Если можно, уберите номер телефона из входа и подтверждения выводов.
- Включите белый список адресов вывода и, если есть, задержку для новых адресов (часто 24–48 часов). Это даёт время отреагировать даже при взломе.
- Сохраните резервные коды 2FA офлайн, на бумаге, рядом с бэкапами сид-фраз, но не вместе с ними.
- Используйте уникальный длинный пароль из менеджера паролей. При повторяющихся паролях подменять SIM даже не нужно.
Ключи доступа (passkey) простыми словами
Passkey заменяет пароль и код парой ключей, которая хранится на телефоне, компьютере или аппаратном ключе безопасности. При входе устройство подписывает запрос именно для того домена, на котором ключ зарегистрирован. Фальшивый сайт на другом домене не получает ничего полезного, и нет кода, который можно продиктовать по телефону. Если биржа поддерживает passkey, добавьте два — например, на телефоне и на аппаратном ключе дома, — чтобы потеря одного устройства не закрыла доступ.
Блокировка номера у оператора
- Попросите у оператора запрет на замену SIM без личного визита, PIN для переноса номера или аналогичную услугу. Многие операторы дают её бесплатно в личном кабинете.
- Задайте кодовое слово для аккаунта у оператора — не дату рождения и не цифры паспорта.
- Для немногих сервисов, которые настаивают на SMS, подумайте об отдельном номере, нигде не опубликованном.
- Не выкладывайте основной номер в публичные профили и крипто-чаты.
До чего подмена SIM не дотянется
Некастодиальные кошельки не знают вашего номера. Аппаратный кошелёк или мобильный кошелёк с собственным PIN и сид-фразой через оператора не захватить. Это одна из причин держать на биржах только торговые остатки, а остальное — в своём кошельке; см. горячий и холодный кошелёк. Обмен в KOT.CASH вообще не требует аккаунта: вы вставляете собственный адрес выплаты, и нет входа, через который злоумышленник перенаправил бы средства. Личный кабинет KOT.CASH, для тех, кто им пользуется, требует 2FA через приложение-аутентификатор, а не SMS.
Если вашу SIM подменили
- Позвоните оператору, сообщите о мошенничестве, верните номер и поставьте запрет на замену SIM.
- С чистого устройства смените пароли почты и бирж, завершите все сессии, замените 2FA.
- Свяжитесь с поддержкой бирж через их официальные сайты: попросите заморозить выводы и проверить новые адреса в белом списке.
- Подайте заявление в полицию; в США — также в IC3 ФБР и FCC, в Великобритании — в Action Fraud.
Частые вопросы
SMS-2FA лучше, чем ничего?
Да, против повторяющихся паролей. Против целенаправленной подмены SIM — нет. Переходите на аутентификатор, passkey или аппаратный ключ.
Может ли подмена SIM украсть с аппаратного кошелька?
Нет. Аппаратные и некастодиальные кошельки не используют номер телефона.
Какая 2FA самая надёжная для биржи?
Passkey или ключ FIDO2: он работает только на настоящем домене, его нельзя выманить фишингом или подменой SIM.
eSIM защищает от подмены?
Сама по себе нет: оператор может перенести и eSIM. Защита — блокировка у оператора и отказ от SMS как фактора.
Использует ли KOT.CASH SMS-коды?
Нет. Для стандартного обмена аккаунт не нужен, а личный кабинет использует 2FA через приложение-аутентификатор.